MOC / DÉCRYPTAGE
Gemini agent : identité, permissions et contrôle
LE RADAR · TRAVAIL & SOCIÉTÉ · COMMERCE & CRÉATION
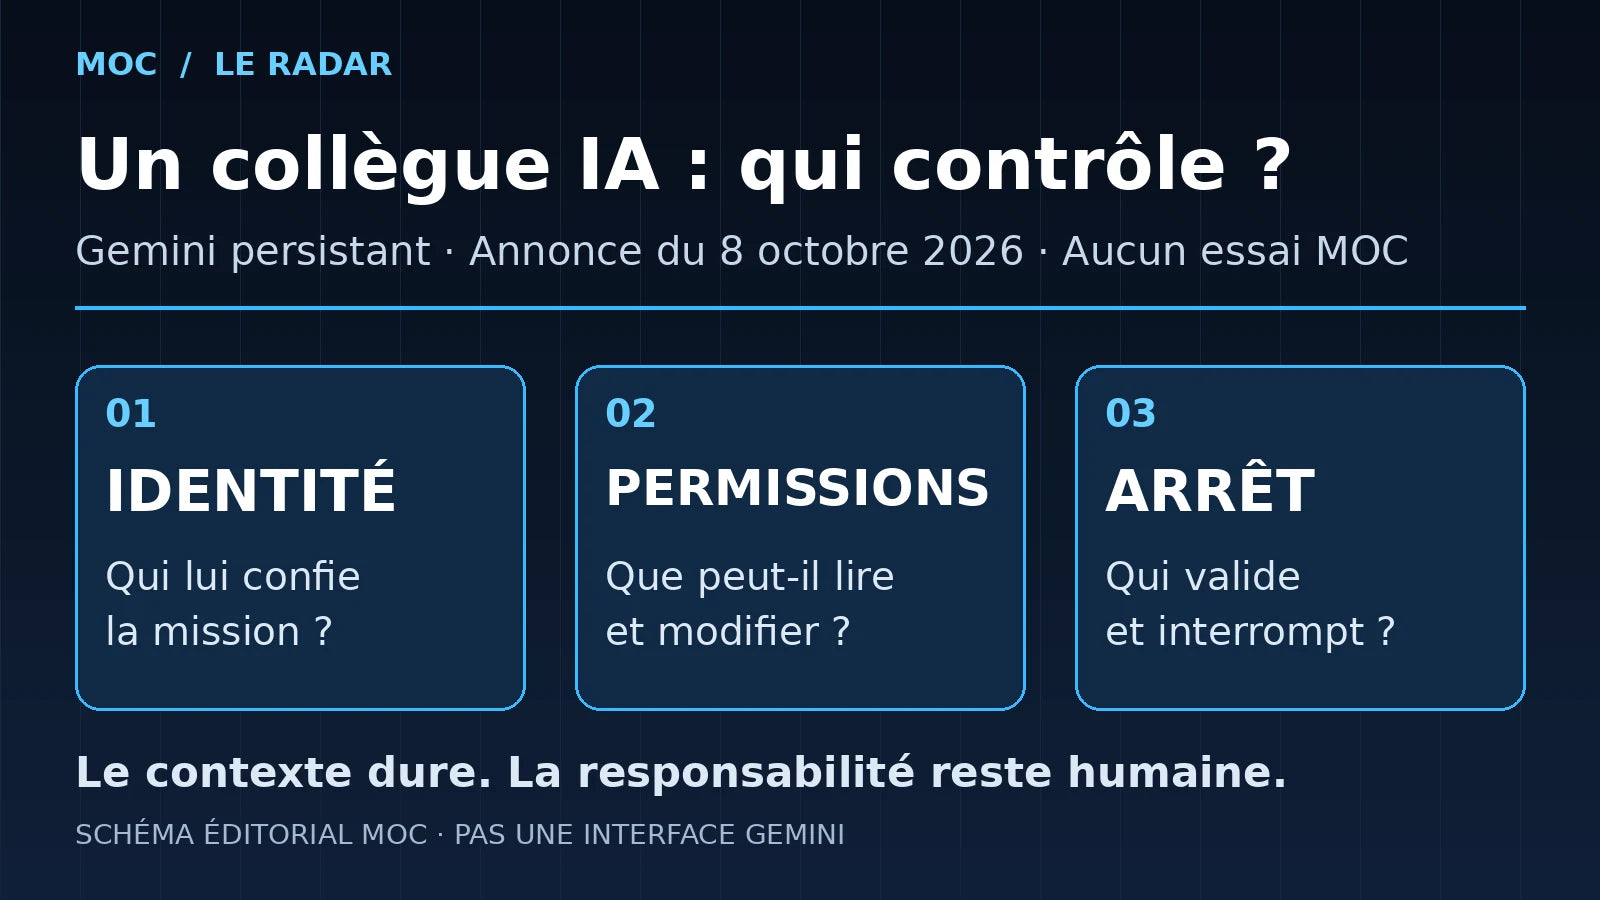
Gemini agent promet de poursuivre une mission dans le cloud et de garder son contexte, avec une identité dédiée. Google l’annonce pour le travail en entreprise ; l’accès reste en préversion privée selon The Verge. Avant de déléguer, MOC examine trois questions : qui autorise, qui vérifie et qui peut arrêter ?
Annonce : 8 octobre 2026, Gemini at Work. Analyse de Mon Objet Connecté actualisée le 11 octobre 2026.
Statut : Annonce · préversion privée rapportée · aucun essai MOC
Verdict MOC
Un collègue IA persistant pourrait rapprocher l’assistant de la réalisation concrète. L’enjeu décisif sera la maîtrise de ses actions : un contexte durable, des permissions compréhensibles et des résultats vérifiables. Sujet à suivre, avec un statut clair de préversion. Aucun gain garanti, aucune publication automatique déduite de l’annonce.
Que Google a-t-il annoncé le 8 octobre ?
Le 8 octobre, Google Cloud présente un agent Gemini persistant dans le cloud, connecté aux outils de travail. Le rôle de « coworker agent » dispose d’une identité dédiée, avec adresse et stockage propres. L’annonce mentionne des contrôles d’autorisation et de dépenses. Il s’agit de capacités annoncées, pas d’une vérification de fiabilité par MOC. [1] The Verge rapporte un accès en préversion privée pour les entreprises. Cela ne constitue pas une disponibilité générale ni un accès inclus pour tout abonné Gemini. [2]
Que change une mission persistante ?
Voici notre exemple hypothétique : préparer le dossier d’un rendez-vous commercial. L’agent rassemble les pièces autorisées, construit une synthèse et propose un ordre du jour. L’humain vérifie avant que quelque chose soit envoyé. Ce scénario n’est pas une démonstration effectuée par MOC. Il expose l’intérêt possible de la continuité : conserver le fil entre plusieurs étapes. Pour un commerçant ou une petite équipe, la promesse serait surtout de réduire les reprises de contexte. La seule durée d’exécution ne prouve pourtant pas la qualité du résultat.
Pourquoi lui donner une identité dédiée ?
Une adresse propre rendrait l’action du logiciel plus identifiable. Notre analyse est qu’elle ne suffit pas à rendre cette action légitime. Il faut savoir quel responsable a donné la mission, quelles ressources sont accessibles et qui peut arrêter l’exécution. Une identité distincte pourrait faciliter l’audit si chaque résultat garde son origine. Elle pourrait aussi compliquer le travail si elle produit de nouveaux fichiers, messages et invitations sans règle claire. Le progrès utile est donc un résultat attribuable et contrôlable, pas seulement un nouvel utilisateur virtuel.
Quelles actions déléguer en premier ?
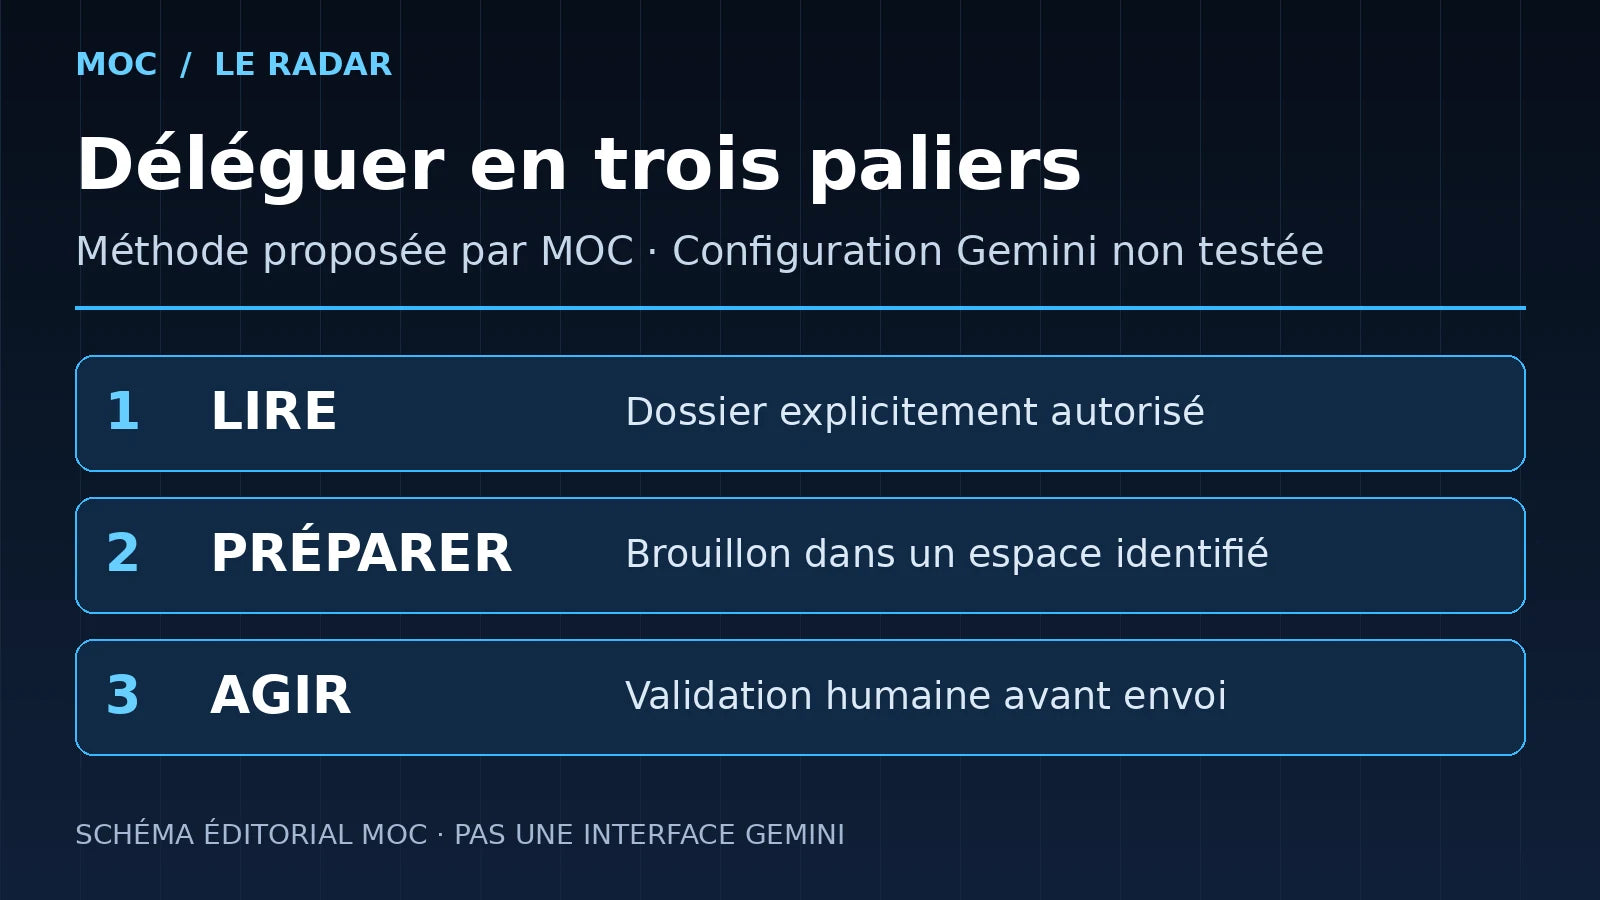
Nous commencerions par un périmètre de lecture et de préparation. Deuxième palier : produire un brouillon dans un espace identifié. Troisième palier seulement : effectuer une action externe explicitement autorisée. Cette progression est une méthode éditoriale MOC, pas une configuration Gemini testée. Pour chaque palier, la question change : a-t-il trouvé la bonne information, a-t-il respecté le format, puis a-t-il agi au bon endroit ? Un bon résumé ne prouve pas qu’un agent saura gérer un envoi ou une modification sans erreur.
Quelles données personnelles faut-il protéger ?
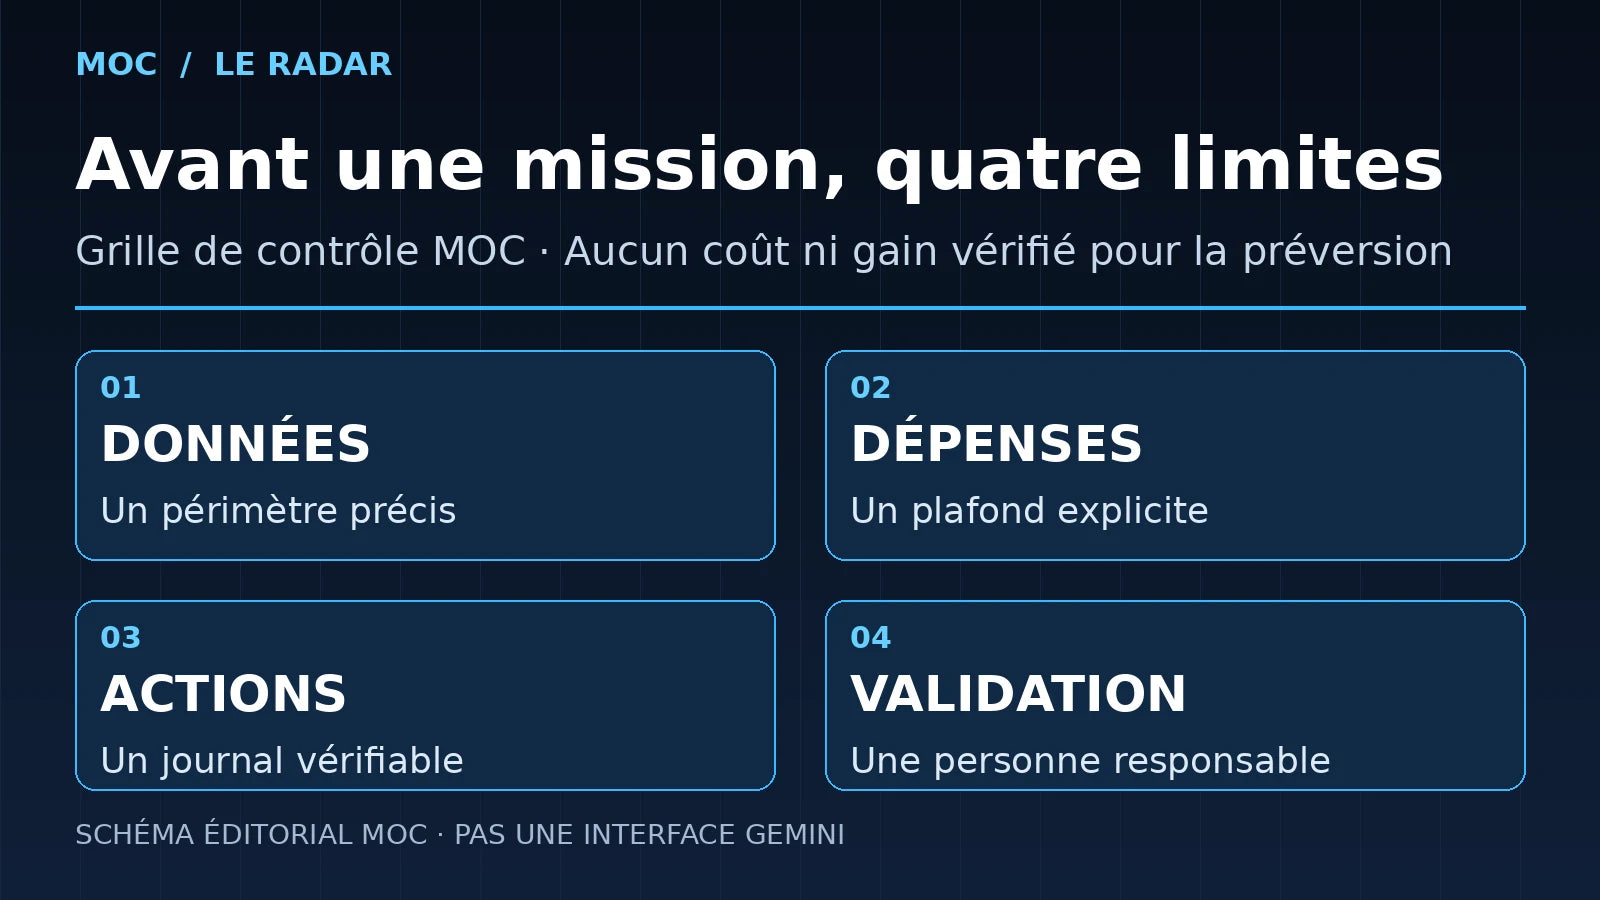
Pour une équipe française, le bon point de départ est un dossier limité : pas toute la messagerie ni l’ensemble du fichier clients. Avant un essai, notre grille de questions porte sur les personnes habilitées, l’hébergement, les durées de conservation, la réutilisation des informations et les possibilités de suppression. Une identité dédiée n’est pas une preuve de conformité européenne.
La CNIL rappelle qu’une analyse d’impact sur la protection des données doit être réalisée avant un traitement susceptible de présenter un risque élevé pour les personnes. Cette obligation dépend du traitement envisagé ; toute utilisation d’IA ne déclenche pas automatiquement une analyse d’impact. Sa documentation distingue aussi les risques du développement et du déploiement. [3] MOC n’a pas audité les contrats, les transferts de données ni les garanties de cette préversion Gemini : aucune certification ou conformité particulière n’est affirmée ici.
Autre limite concrète : un document reçu peut contenir une consigne hostile ou trompeuse. Notre recommandation consiste à traiter son contenu comme une donnée à examiner, sans lui laisser élargir les permissions. Pour une première mission, mieux vaut vérifier les accès et conserver une validation avant tout message ou modification externe.
Quels gains et quels coûts restent inconnus ?
Nous ne disposons pas d’un essai reproductible de cette préversion ni d’un coût total vérifié pour une petite structure française. Une évaluation utile comparerait une même mission avec et sans agent, en comptant le temps de contrôle et les corrections. Les gains annoncés pour d’autres usages d’entreprise ne suffisent pas à mesurer cette nouvelle version. Autre point à surveiller : ce qui arrive à une mission interrompue. Le lecteur doit pouvoir distinguer « terminé », « en attente de validation » et « impossible », au lieu d’un simple écran de progression.
FAQ : Gemini agent au travail
Peut-il continuer quand on ferme le PC ?
C’est une capacité d’exécution dans le cloud annoncée par Google. MOC ne l’a pas testée.
Est-il disponible pour tous ?
The Verge rapporte une préversion privée destinée aux entreprises au moment de l’annonce.
Une identité dédiée suffit-elle à sécuriser les actions ?
Non. C’est notre analyse : identité, permissions, contrôle et responsabilité doivent être examinés ensemble.
Quel premier essai proposer à une petite équipe ?
Notre proposition : une mission courte de lecture et de préparation sur un dossier limité, sans envoi externe. Comparer le résultat avec le travail habituel, puis compter le temps de vérification et de correction. Cela ne vaut ni accès confirmé à Gemini ni promesse de gain.
Sources et dates
- Thomas Kurian, Google Cloud — annonce du 8 octobre 2026
- The Verge — couverture du 8 octobre 2026, accès privé rapporté
- CNIL — IA : réaliser une analyse d’impact si nécessaire, 8 avril 2024, consulté le 11 octobre 2026
Sources consultées le 11 octobre 2026. Les capacités de Gemini sont attribuées à Google ; la préversion privée est rapportée par The Verge. Les schémas, la méthode de délégation et l’analyse sont propres à MOC. Une annonce ou une reprise journalistique ne remplace pas un essai indépendant.
Où voir la présentation de Google ?
Voir les visuels et la présentation à la source
Les médias officiels restent sur le site de leur auteur. Aucune autorisation de remontage des vidéos ou de republication des photos n’a été établie. Les illustrations de cet aperçu sont distinctes de ces preuves documentaires.
Le scénario en vidéo MOC
Vidéo MOC déjà préparée : mise en situation illustrée, sans interface réelle ni essai du service. Lecteur sans lecture automatique. Aucune vidéo officielle intégrable vérifiée n’est ajoutée.
Pour poursuivre votre lecture
Comprendre avant de choisir.
Recevez les prochains décryptages MOC.